Hackeři se loni k firemním datům snažili dostat nejčastěji pomocí krádeže identity

Nejčastějším nástrojem kybernetických zločinců se loni poprvé staly krádeže identity. Se selháním identifikace a autorizace bylo spojeno 30 procent loni zaznamenaných bezpečnostních incidentů ve firmách, což představuje meziroční nárůst o 71 procent. Ve zprávě X-Force Threat Intelligence Index 2024 to uvedla společnost IBM. Pro sestavení zprávy analyzoval tým IBM X-Force více než 150 miliard bezpečnostních událostí denně po celém světě.
Se zaměřením na krádeže identity, jako způsobu pronikání do firemních systémů, souvisí i nárůst využívání takzvaných infostealerů o 266 procent. Infostealery jsou škodlivý software, který má za úkol krást osobní a citlivé informace. IBM v této souvislosti v minulém roce zaznamenala nové nástroje tohoto druhu, či úpravy již známých programů zaměřené na zvýšení jejich efektivity při získávání přihlašovacích údajů.
Digitální systém přihlašování na střední školy, který by se měl ve čtvrtek otevřít uchazečům, zatím zvládá zátěžové testy. Ujistil o tom ředitel Centra pro zjišťování výsledků vzdělávání (Cermat) Miroslav Krejčí. Zátěžové testy systému dělá Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB). Podle Krejčího se testuje systém jako takový a jeho infrastruktura.
Digitální systém přihlašování na SŠ zatím zvládá zátěžové testy. Zátěž registrů se ale ověřit nedá
Politika
I když podniky uplatňují vícefaktorovou autentizaci a další zabezpečení, často je mají chybně konfigurované. Pochybení tohoto druhu zaznamenali odborníci IBM X-Force ve 30 procentech případů, kdy webové aplikace klientských prostředí například dovolovaly mít zároveň víc uživatelských relací, tedy více paralelních spojení se serverem. Špatné nastavení jinak vyhovujícího zabezpečení tak představuje nejčastější pozorované bezpečnostní riziko v kontextu krádeží identity či pověření.
"Legitimní nástroje byly uplatněny v bezmála třetině, tedy 32 procentech loni zaznamenaných bezpečnostních incidentů. Je zřejmé, že útočníci si uvědomují, jak obtížné je pro obránce rozlišit mezi legitimním použitím identity a jejím neoprávněným zneužitím," uvedl generální ředitel IBM ČR Fridrich Matejík. Zvyšující se cílení kyberzločinců na identity podle něj podtrhuje zásadní důležitost toho, aby organizace kontrolovaly potenciální možnosti útoku ve svých sítích.
Skupina hackerů APT31, která má podle Spojených států a Británie úzké vazby na Čínu, před lety zaútočila i na parlamentní skupinu, jejímž členem byl současný ministr zahraničí Jan Lipavský, uvedl bruselský server Politico. Cílem útoků byly e-mailové adresy členů Meziparlamentní aliance pro Čínu (IPAC) z EU a Británie.
Lipavský se před časem ocitl v hledáčku čínských hackerů, uvedl web Politico
Politika
Naopak počet případů vydírání podniků prostřednictvím ransomwaru meziročně klesl o 11,5 procenta. Nasazení škodlivých programů tohoto druhu tvoří zhruba pětinu akcí v prostředí oběti, a tedy zůstává nejčastějším postupem útočníků po prolomení se do systému firmy. Objem pokusů o nasazení ransomware však relativně klesá vzhledem k tomu, že se větším organizacím daří tyto průniky zastavovat ještě před tím, než se škodlivý program uchytí. Navíc bývají podniky méně ochotné na vydírání přistoupit, tedy namísto zaplacení výkupného se raději pokusí napadenou část systému dešifrovat.
Zároveň si kyberzločinci zatím stále netroufají zneužívat umělou inteligenci jako bránu do firemních systémů. Podle analytiků IBM je to však jen otázkou času. V současné době se nasazuje AI poměrně chaoticky, trh se však podle analytiků brzy sjednotí do několika dominujících modelů a útočníkům se začne vyplácet investovat peníze do vývoje nástrojů zaměřených na konkrétní AI.
IBM zároveň oznámilo, že přední poskytovatel telekomunikační infrastruktury CETIN se rozhodl podporovat své zákazníky proti rostoucím bezpečnostním hrozbám pomocí IBM QRadar Suite. CETIN otevírá nové bezpečnostní operační centrum, ze kterého bude podporovat zákazníky na čtyřech evropských trzích včetně České republiky, Bulharska, Maďarska a Srbska.
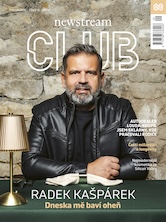
VYŠEL PODZIMNÍ NEWSTREAM CLUB
Lepší život jako téma čísla
Změna k lepšímu je jedním z témat aktuálního vydání magazínu Newstream CLUB. Šířeji pak je tématem longevity, nebo obecněji lepší život. A to nejen každého konkrétního člověka, ale také společnosti nebo firem.
Na obálce magazínu je hvězdný šéfkuchař Radek Kašpárek. Radek Kašpárek je nový člověk, alespoň to říká v titulním rozhovoru. „Byl jsem prudší, výbušnější, taková neřízená střela. Celkově jsem se časem zklidnil, dostal se do větší pohody a tím se ve mně uklidnilo i ego,“ říká.
V novém magazínu tak čtenáři najdou například rozhovor s Pavlem Loudou. Jeho jméno patří k synonymům tuzemského vozoparku, protože je jedním z nejúspěšnějších prodejců aut u nás. Ale zároveň koupil také sklárny, v nichž pracovali jeho rodiče, investoval do nich stamiliony a dnes již může zhodnotit, jak se tato investice vyplatila.
Na rady rodičů vzpomíná také Barbara Paldus, dcera českých emigrantů, která se narodila v Kanadě, uspěla v Silicon Valley a dnes vyrábí kosmetiku, jež vychází z přírodních tradic, ale je podpořená high-endovou vědou. „Na magii sice nevěřím, ale umím věřit věcem, které zatím neumíme vysvětlit,“ říká vědkyně.
A o to, jak razantně změnit život po šedesátce, se podělí Hana Janata, lékařka, která v 55 začala profesionálně tančit a po šedesátce se stala modelkou. A spolupracuje s nejprestižnějšími značkami světa.
Třinácté vydání čtvrtletníku Newstream CLUB je v prodeji, distribuci zajišťuje Send. Digitální verzi magazínu lze zakoupit přímo na newstream.cz.