Malé firmy si často myslí, že pro hackery nejsou zajímavé. Útoky přitom míří i na ně, říká Jakub Höll z Deloitte
Připravovaná novela zákona o kybernetické bezpečnosti vyvolává řadu otázek a pro mnohé firmy může být velkou výzvou. Jejich připravenost totiž podle Jakuba Hölla, ředitele týmu operačních rizik v poradenské a technologické společnosti Deloitte, není zrovna nejlepší. „Implementace požadavků na kyberbezpečnost přitom opravdu neproběhne přes noc a většině firem zabere přinejmenším měsíce,“ upozorňuje Höll.
Jak si v otázkách kybernetické bezpečnosti vedou české firmy? Jsou dnes chráněny na dostatečné úrovni?
V této oblasti pozorujeme poměrně výrazné rozdíly. Velké podniky ze strategických odvětví typu telekomunikací, energetiky nebo finančního sektoru už kybernetickou bezpečnost řeší dlouho. Řada malých a středních firem však do této oblasti teprve proniká. Pozitivní dopad má určitě členství v podnikatelských svazech a asociacích, jako je Svaz průmyslu a dopravy, kde probíhají různé akce a kybernetická osvěta. Ruku k dílu se snažíme přiložit i my a průběžně informujeme o důležitosti tématu.
Pokud jde o úroveň ochrany, jak velké rozdíly tedy vidíte mezi většími korporacemi a malými nebo středními podniky?
Rozdíly jsou značné. Na jedné straně máme například zmíněné telekomunikace a operátory, kteří disponují moderními technologiemi, monitorují a analyzují své sítě 24/7, dokáží být konkurenceschopní na trhu práce a najmout ty nejlepší odborníky. Na straně druhé máme zejména menší podniky, kde podobné možnosti zkrátka nejsou. Určitě ale není cílem srovnat všechny firmy na stejnou úroveň. Ke kybernetickým opatřením je dobré přistupovat systematicky a na základě analýzy reálných rizik.
Jaké jsou podle vás největší slabiny? Co by měly firmy zlepšit?
Mezi typické slabiny patří fakt, že téma kybernetické bezpečnosti ve firmě nikdo nepřijal za své, tudíž ho ani nikdo nevede. Kybernetická bezpečnost je dnes záležitostí celé firmy, nejen IT oddělení. Proto by měla mít jednu vůdčí osobu, která má silnou podporu kolegů a vedení firmy. Mezi další tradiční slabiny patří chybějící analýza rizik, nízký rozpočet vyčleněný na kybernetické zabezpečení nebo absence jakýchkoli školení na toto téma. K financím si ale dovolím ještě jednu poznámku. Někdy naopak vidíme firmy, které investují vysoké částky do vyspělých technických řešení, aniž by je vůbec potřebovaly. Platí, že ze všeho nejdřív bych si měl analyzovat pozici své firmy a veškerá rizika, která mi hrozí. Teprve potom bych měl začít hledat validní nástroje. Základní pravidlo tedy zní: nezačínat nástrojem. Zdaleka ne všichni se jím ale řídí.
Kyberprostor se může - dost možná nepozorovaně - proměnit v bitevní pole, na němž budete svádět bitvu o přežití vaší firmy. Nedejte se útočníkům lacino, chraňte svá data. Jak na to, radí experti ze společnosti ANECT.
Krádeže firemních dat i vydírání. Jak jim předejít, radí experti
Zprávy z firem
Jak často na české firmy míří útoky hackerů nebo jiné kybernetické hrozby?
Na firmy, které jsou připojeny k internetu, kde zaměstnanci posílají e-maily a kde se využívá internetové bankovnictví, míří kybernetické hrozby neustále. Jinými slovy hrozba různých podvodů, ransomwaru (program, který blokuje systém nebo šifruje data – pozn. red.) nebo úniku citlivých údajů o klientech či zaměstnancích je velmi reálná prakticky pro všechny firmy. Tady bych rád upozornil na rozšířený mýtus, že menší firmy za to útočníkům nestojí, a nemají se proto čeho bát. Realita je taková, že základní úroveň prohledávání internetu a hledání slabých míst organizací a firem je dnes automatizovaná, takže se obětí mohou stát nejen velké nebo střední podniky, ale i ty menší.
Je dnes vůbec možné chránit se stoprocentně vůči všem hrozbám, nebo už jsou útoky natolik pokročilé, že v některých případech dokáží překonat i nejlepší ochranné bariéry?
Stoprocentní ochrana neexistuje – a ani není rozumným cílem. Našim klientům proto pomáháme efektivně vystavět kyber ochranu odpovídající jak rizikům, kterým daná firma čelí, tak i zákonným požadavkům.
Co pro české firmy znamená novela zákona o kybernetické bezpečnosti a často zmiňovaná směrnice NIS2? Pro koho bude platit?
Česká novela zákona o kybernetické bezpečnosti, která vychází z evropské směrnice NIS2, přinese řadu novinek. Především výrazně rozšíří počet subjektů, které budou pod zákon spadat. Podle odhadů NÚKIB (Národní úřad pro kybernetickou a informační bezpečnost – pozn. red.) se současný počet zhruba čtyř set subjektů rozšíří na více než šest tisíc, což už je skutečně velké množství. Je to dáno jak rozšířením sektorů, na které se směrnice NIS2, a tedy i novela zákona vztahuje, tak i aplikací podmínek na všechny střední a velké podniky s více než padesáti zaměstnanci a určenou výší ročního obratu, případně bilanční sumy. Zkrátka a dobře původně se zákon vztahoval jen na velké a strategicky významné firmy, které jsou důležité pro běh státu a společnosti. Nyní budou pod zákon o kybernetické bezpečnosti spadat i menší firmy, například z oblasti potravinářství nebo zpracování odpadních vod.
Nejčastějším nástrojem kybernetických zločinců se loni poprvé staly krádeže identity. Se selháním identifikace a autorizace bylo spojeno 30 procent loni zaznamenaných bezpečnostních incidentů ve firmách, což představuje meziroční nárůst o 71 procent. Ve zprávě X-Force Threat Intelligence Index 2024 to uvedla společnost IBM. Pro sestavení zprávy analyzoval tým IBM X-Force více než 150 miliard bezpečnostních událostí denně po celém světě.
Hackeři se loni k firemním datům snažili dostat nejčastěji pomocí krádeže identity
Zprávy z firem
Od kdy bude platit v Česku?
Mělo by to být od října tohoto roku. Většina odborníků se ale shoduje, že je to poměrně ambiciózní termín a je pravděpodobné, že ke schválení dojde později. NÚKIB s návrhem novely zákona už dvakrát neuspěl u Legislativní rady vlády, ovšem aktuální třetí pokus už byl úspěšný a návrh pokračuje legislativním procesem dál. Vše bedlivě sledujeme a průběžně informujeme i naše klienty, nejčastěji prostřednictvím webu, newsletterů nebo sociálních sítí.
Jsou na to české firmy připravené?
Troufám si tvrdit, že jen malá část. Implementace požadavků na kyberbezpečnost opravdu neproběhne přes noc a většině firem zabere přinejmenším měsíce. Podniky by toto téma neměly podceňovat.
Co pro ně může být největší výzvou?
Trochu se vrátím k těm slabinám. Pro mnohé bude výzvou se do tématu kybernetické bezpečnosti vůbec pustit. Bude také třeba jmenovat ve firmě někoho, kdo bude mít kybernetickou bezpečnost na starost, provést úvodní analýzu rizik a začít na kybernetické zabezpečení vyčleňovat prostředky. A to jak finanční, tak i personální.
Do podnikových systémů americké technologické společnosti Microsoft 12. ledna pronikla Ruskem sponzorovaná hackerská skupina, která ukradla některé e-maily a dokumenty z účtů zaměstnanců. Uvedla to agentura Reuters s odvoláním na informace na blogu Microsoftu.
Děravý Microsoft. Firma uvedla, že do jeho podnikových systémů pronikli ruští hackeři
Zprávy z firem
Co se stane, když firmy některé podmínky nesplní?
NÚKIB může ukládat nápravná opatření. Úřad sice signalizuje, že pokuty jsou skutečně až poslední možnost, pokud ale padnou, tak mohou být opravdu vysoké. Pro poskytovatele takzvané regulované služby v režimu vyšších povinností zákona to může být až 250 milionů korun nebo dvě procenta čistého celosvětového ročního obratu – podle toho, která z daných částek je vyšší. Dále může NÚKIB ukládat pořádkové pokuty a má i další nástroje. Nutno ale dodat, že zatím stále mluvíme pouze o návrhu zákona, který neprošel legislativním procesem.
S čím se na vás dnes firmy v této oblasti nejčastěji obracejí? Jaká témata řeší?
Řeší s námi především začátek celého procesu, tedy rozdílovou GAP analýzu aktuálního stavu kybernetické bezpečnosti firmy oproti cílovému stavu, který bude splňovat požadavky posledního návrhu zákona o kybernetické bezpečnosti. Neomezujeme se však jen na návrh zákona a do našich GAP analýz promítáme i příklady z praxe, které známe z jiných společností. Celé řadě firem pak pomáháme s implementací našich doporučení – od systému řízení informační bezpečnosti až po monitoring sítě.
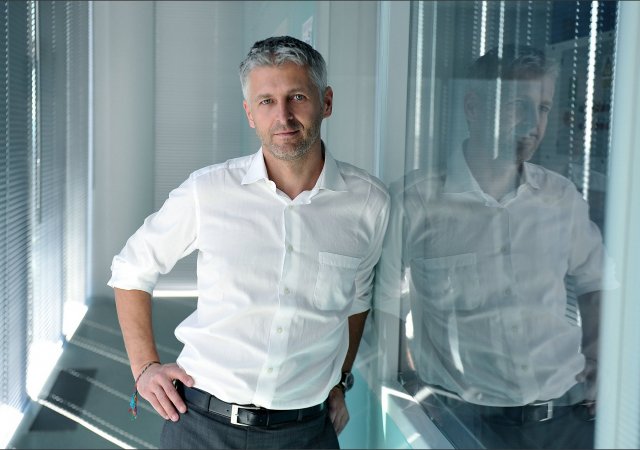
Jakub Höll
Studoval na Vysoké škole ekonomické v Praze, následně získával zkušenosti v poradenských a výrobních společnostech. Dnes vede tým operačních rizik pro Českou republiku v Deloitte. Zaměřuje se mimo jiné na řízení projektů, agilní a digitální transformace společností, ochranu osobních údajů a ochranu dat, dodržování právních předpisů nebo IT audity. Kromě toho poskytuje konzultace a podílí se na strategických projektech v mezinárodních společnostech jak v České republice, tak i v zahraničí.
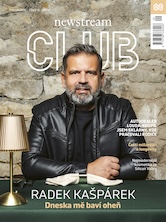
VYŠEL PODZIMNÍ NEWSTREAM CLUB
Lepší život jako téma čísla
Změna k lepšímu je jedním z témat aktuálního vydání magazínu Newstream CLUB. Šířeji pak je tématem longevity, nebo obecněji lepší život. A to nejen každého konkrétního člověka, ale také společnosti nebo firem.
Na obálce magazínu je hvězdný šéfkuchař Radek Kašpárek. Radek Kašpárek je nový člověk, alespoň to říká v titulním rozhovoru. „Byl jsem prudší, výbušnější, taková neřízená střela. Celkově jsem se časem zklidnil, dostal se do větší pohody a tím se ve mně uklidnilo i ego,“ říká.
V novém magazínu tak čtenáři najdou například rozhovor s Pavlem Loudou. Jeho jméno patří k synonymům tuzemského vozoparku, protože je jedním z nejúspěšnějších prodejců aut u nás. Ale zároveň koupil také sklárny, v nichž pracovali jeho rodiče, investoval do nich stamiliony a dnes již může zhodnotit, jak se tato investice vyplatila.
Na rady rodičů vzpomíná také Barbara Paldus, dcera českých emigrantů, která se narodila v Kanadě, uspěla v Silicon Valley a dnes vyrábí kosmetiku, jež vychází z přírodních tradic, ale je podpořená high-endovou vědou. „Na magii sice nevěřím, ale umím věřit věcem, které zatím neumíme vysvětlit,“ říká vědkyně.
A o to, jak razantně změnit život po šedesátce, se podělí Hana Janata, lékařka, která v 55 začala profesionálně tančit a po šedesátce se stala modelkou. A spolupracuje s nejprestižnějšími značkami světa.
Třinácté vydání čtvrtletníku Newstream CLUB je v prodeji, distribuci zajišťuje Send. Digitální verzi magazínu lze zakoupit přímo na newstream.cz.