Znali moje jméno, hráli na strach. Jak mě málem dostal falešný bankéř
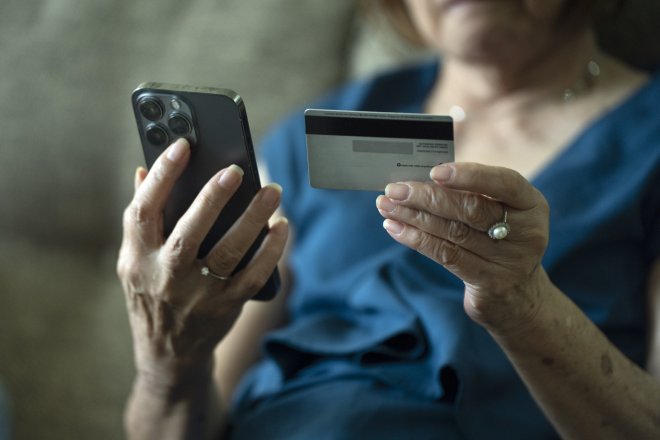

Banky neustále zdokonalují systémy své kyberbezpečnosti. Jenže útočníci mají jednu výhodu. Tou je lidský faktor a jeho ovlivnitelnost, respektive manipulovatelnost. Postačí dotknout se správné emoce ve správnou chvíli a člověk pak dělá chyby, které by normálně nedělal.
Je večer, přijde vám SMS se sdělením, že jste právě povolili přístup ke svému bankovnímu účtu zařízení Samsung. A že pokud jste tuto operaci neprovedli vy, máte přejít na přiložený odkaz. Pod odkazem je ještě napsáno, že pro ověření pracovníka se máte podívat, zda posledních několik číslic čísla, z něhož vám bude volat, jsou ta a ta.
Žádnou operaci jste s účtem nedělali a Samsung nemáte. A pobídka zkontrolovat poslední čísla telefonu vám přijde známě důvěryhodná. Hlavně ale vidíte, že ona SMS přišla do stejné „přihrádky“ ve vašem mobilu, do níž vám běžně chodí SMS od vaší banky. Tak nakonec odkaz rozkliknete a objeví se vám dva řádky, v nichž žádají vyplnit jméno a telefonní číslo. No co, řeknete si, nechtějí po mně žádné údaje, které dávat nemám, jak nás kdekdo neustále upozorňuje. Navíc je to od mé banky, tulí se to k ostatním SMS, které mi odtamtud chodí. A tak jsem tam jméno a telefonní číslo zadala.
Celoroční míra inflace by se letos podle odhadů měla dostat do blízkosti dvou procent. A co příští rok? „Na začátku příštího roku se inflace přechodně zvýší nad tři procenta kvůli tomu, že vypadnou faktory, které nám nyní inflaci snižují, a současně se projeví negativní vlivy. Ale očekáváme, že se v průběhu roku bude inflace velmi pomalu a pozvolna snižovat zpátky směrem ke dvojce,“ říká v rozhovoru pro Newstream vrchní ředitel sekce měnové České národní banky Petr Sklenář. 
Sklenář z ČNB: Mzdy nabraly nebezpečné tempo. Šest procent už je moc
Money
Útočníci rychle získali důvěru
Volali asi tak minutu nato. Aha, řeknete si, takže to funguje. Ano, fungovalo to. Hned vás oslovili jménem, pochválili za kontrolu posledních několika pozic telefonního čísla, odkud hovor šel. A začali: evidujeme připojení k vašemu účtu, je to z ciziny, někdo si okopíroval vaši platební kartu. Pak se začali ptát, zda mi někdo neukradl platební kartu, zda jsem neplatila přes podezřelý terminál. Nic takového se nestalo. Tak následovaly další otázky, například zda jsem neměla pocit, že se mi někdo při placení nelepil na záda. A dokonce zda se na mě někdo nelepil v autobuse či tramvaji. Tak přesně tohle se mi dnes dělo, řekne si nakonec ex post každý.
Následně se divíte, že z druhé strany ihned neslyšíte stručnou větu ve stylu váš účet preventivně zablokujeme. Místo toho do vás naléhavý hlas v rychlém tempu sype bloky vět, které znějí přesně jako od odborníka na kyberbezpečnost, navíc premianta kurzu jak zvládat krizové situace a získávat důvěru lidí zejména vyššího věku.
Tohle vám řeknu, až dáte do bankomatu kartu
Místo abych ihned zavěsila, poslouchala jsem dál. Chtěli po mně, abych šla do bankomatu a vložila kartu, zadala PIN. A celou dobu nezavěšovala, aby mi pak mohli on-line dát další pokyny k záchraně mých peněz. Teď to zkrátím. Na scénu naskočila moje profesionální deformace klást otázky do úmoru, dokud se nedozvím, co chci. Tak jsem se vyptávala, co bude po vložení karty do bankomatu. Následovaly obsáhlé bloky vět, které jsem už slyšela. Do písmene stejné jako předtím.
Znova moje otázka a znova stejný blok vět. Nevím, kolikrát se to kolo stejná otázka stejná odpověď ještě otočilo. A pak najednou bylo vidět, že toho má dotyčný dost. Že ho moje otázky vyvádějí z míry. Skoro bych řekla, že začal ztrácet nervy. Takže pak najednou na mou opakovanou otázku, co bude po vložení karty do bankomatu, už dost podrážděně odpověděl, ‚Tohle vám řeknu, až tam dáte tu kartu.‘. Tím mi takzvaně definitivně docvaklo, že se mnou nemluví banka, a já jsem zavěsila. Ihned několikrát volali zpátky.
Strach dokáže vypnout obezřetnost
Jsem poměrně dost poučená o tom, jaká rizika existují a jak je banky řeší. A co člověk v rámci ochrany svého účtu rozhodně dělat nemá. Jenže v momentě, kdy jste unavení a už se vidíte pod peřinou, vám najednou dorazí zpráva, že si někdo udělal přístup k vašemu účtu, může být vše jinak. Hned si plasticky představujete postavu, která někde na druhém konci světa v plném slunci nejenže luxuje vaše konto, ale ještě vám na něm udělá takovou ‚sekeru‘, že ji budete splácet do konce života.
A tak ve stresu začnete dělat to, za co byste své děti či rodiče pořádně vypeskovali. Tedy nepřemýšlíte, nesháníte informace z jiných zdrojů, neprohlédnete si všechny detaily přišlé SMS, jako třeba adresu zaslaného webového odkazu, a jdete do toho. A přijmete příchozí hovor, aniž by vám přišlo divné, že jeho číslo nevypadá jako z banky. A už v tom prostě jedete. Stále větší rychlostí. Lidé na druhé straně jsou neskutečnými mistry manipulace a vaši představu o mizejících penězích z účtu velmi umě přiživují a gradují. Hlavním směrem, kterým vás tlačí, je co nejrychlejší reakce. Přesvědčit vás, že musíte jednat okamžitě. V tomto případě ihned jít k bankomatu, protože to prý technicky jinak udělat nelze. Přesvědčit někoho o nutnosti okamžité reakce není tak těžké. Všichni víme, jak rychle lze peníze někam přeposlat. Já už jsem se v jednu chvíli v myšlenkách oblékala…
Kritická bezpečnostní chyba v programovacím jazyce PHP vyvolala poplach napříč technologickým světem. Zranitelnosti označované jako PHP2Shell mohou útočníkům umožnit vzdáleně spouštět škodlivý kód a získat přístup k citlivým datům. Úřady v USA, Evropě i dalších zemích vyzývají k okamžitým aktualizacím a Amazon už zaznamenal pokusy o zneužití chyb ještě před jejich zveřejněním.
Kritická chyba ohrožuje velkou část internetu. Hackeři mohou získat přístup k serverům
Zprávy z firem
Mě osobně se nic nestalo. Ale mohlo. Před „vybílením“ mého konta by mě bývalo nezachránilo ani to, že jsem ihned po obdržení SMS a před rozkliknutím zaslaného podvodného odkazu ve svém internetovém bankovnictví zablokovala možnost provádět jakékoliv operace. Bezpečnostní klíč, a o to útočníkům šlo, otevře vše, zruší všechny blokace, pokud je neudělá sama banka. Předání bezpečnostního klíče rovná se předání vlády nad účtem útočníkovi.
Phishing stojí především na manipulaci
Pokusila jsem se tento případ popsat proto, že bych nikdy nevěřila, jak mohou být metody, které kyberzločinci používají, propracované a účinné. Míří na emoce, konkrétně na tu nejsilnější, kterou je strach. Na vlastní kůži jsem poznala neskutečnou sílu manipulace, která dokáže vypnout rozum i u někoho, kdo se o kyberbezpečnost zajímá. Použitá metoda se nazývá phishing, tedy rybaření. Spočívá v tom, že útočníci rozešlou podvrženou SMS na náhodně vygenerovaná telefonní čísla a čekají, kdo se chytí na udičku.